Domain erfolg-und-motivation.de kaufen?
Wir ziehen mit dem Projekt
erfolg-und-motivation.de um.
Sind Sie am Kauf der Domain
erfolg-und-motivation.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain erfolg-und-motivation.de kaufen?
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
Wie seriös ist Network Marketing? Was haltet ihr von dem Network-System? Hat jemand schon Erfolg mit Network Marketing gehabt?
Die Seriosität von Network Marketing hängt von verschiedenen Faktoren ab. Es gibt seriöse Unternehmen, die auf ethische und transparente Weise arbeiten, aber es gibt auch schwarze Schafe in der Branche. Es ist wichtig, gründliche Recherchen anzustellen und sich über das Unternehmen und seine Produkte zu informieren, bevor man sich darauf einlässt. Es gibt Menschen, die erfolgreich im Network Marketing sind und gute Einkommen erzielen, aber es erfordert harte Arbeit, Engagement und die Fähigkeit, ein Netzwerk aufzubauen. Jeder Erfolg hängt von individuellen Faktoren ab und kann nicht verallgemeinert werden. **

Ähnliche Suchbegriffe für Wireshark-for-Network-Forensics
Top-Angebote
Produkte zum Begriff Wireshark-for-Network-Forensics:
-
Practical Linux Forensics: A Guide for Digital Investigators, Fachbücher von Bruce Nikkel"Practical Linux Forensics: A Guide for Digital Investigators" ist ein umfassendes Fachbuch, das sich an forensische Ermittler richtet, die digitale Beweise auf modernen Linux-Systemen analysieren möchten. Es bietet detaillierte Anleitungen zur Untersuchung von forensischen Bildern von Linux-Systemen, die Ziel von Cyberangriffen oder Missbrauch waren. Die Leser lernen, wie sie digitale Artefakte identifizieren, logische Schlussfolgerungen ziehen und vergangene Aktivitäten rekonstruieren können. Das Buch behandelt die Funktionsweise von Linux aus der Perspektive der digitalen Forensik und bietet Techniken, die unabhängig von den verwendeten Analyseplattformen sind. Es ist eine wertvolle Ressource für alle, die in der digitalen Forensik tätig sind und sich mit Linux-Systemen auseinandersetzen.45,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
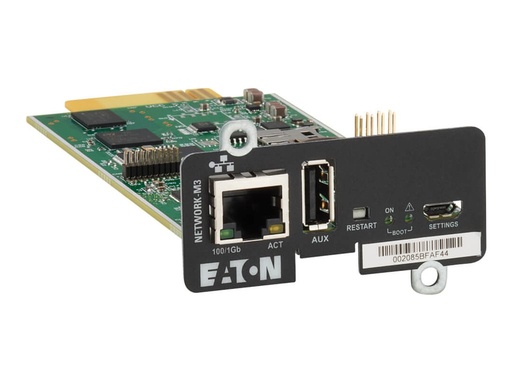
Eaton Cybersecure Gigabit NETWORK-M3 Card for (NETWORK-M3)Eaton Cybersecure Gigabit NETWORK-M3 Card for UPS and PDU - Fernverwaltungsadapter - Gigabit Ethernet x 1 - für P/N: 5PX3000IRTNG2, 9PX1500RT-L, 9PX2000RT-L, 9PX2200GRT-L, 9PX3000GRT-L, 9PX3000RT-L340,45 €*Versand: 7,95 €Sichere Weiterleitung zum Anbieter

-
Was möchte mein Laptop von mir, wenn die Fehlermeldung "EFI Network 0 for IPv4 boot failed" angezeigt wird?
Die Fehlermeldung "EFI Network 0 for IPv4 boot failed" bedeutet, dass der Laptop versucht hat, über das Netzwerk zu booten, aber dabei ein Problem aufgetreten ist. Möglicherweise ist die Netzwerkverbindung nicht richtig konfiguriert oder es gibt ein Problem mit dem Netzwerkboot-Protokoll. Um das Problem zu beheben, sollten Sie überprüfen, ob die Netzwerkeinstellungen korrekt sind und ob das Betriebssystem ordnungsgemäß installiert ist. **
-
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **
-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **


Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **
Wie kann man mit Wireshark Telefonate mitschneiden?
Mit Wireshark kann man Telefonate mitschneiden, indem man den Netzwerkverkehr analysiert. Dazu muss man den Netzwerkadapter auswählen, über den die Telefonate laufen, und dann die entsprechenden Filter einstellen, um nur die relevanten Datenpakete zu erfassen. Es ist jedoch wichtig zu beachten, dass das Mitschneiden von Telefonaten ohne Zustimmung aller beteiligten Parteien illegal sein kann. **
Top-Angebote
Produkte zum Begriff Wireshark-for-Network-Forensics:
-
Aerosoft, Forensics: Crime SceneDie Wahrheit liegt im Detail. In Forensics: Crime Scene Detective bist du die wissenschaftliche Instanz, die den Ermittlern die Fakten liefert. Deine Arbeit beginnt, wenn das Blaulicht erlischt und sich Stille über den Tatort legt. Mit kühlem Kopf und geschultem Blick betrittst du Wohnungen, Bars und Keller, in denen Unfassbares geschehen ist – oder geschehen sein soll. Ausgerüstet mit professionellem Equipment suchst du nach dem, was anderen entgeht: ein unscheinbarer Fingerabdruck auf einem Weinglas, eine gelöschte Nachricht auf einem Smartphone, ein winziger Blutspritzer, der eine Aussage ins Wanken bringt. Vom Tatort ins Labor: Die Spurensicherung ist erst der Anfang. Im Labor entfalten die Beweise ihre Geschichte. Du vergleichst DNA-Profile, rekonstruierst Schussbahnen, entschlüsselst digitale Geräte und setzt Puzzleteile zu einem klaren Gesamtbild zusammen. Deine Analysen belasten Täter – oder entlasten Unschuldige. Denn nicht jeder blutige Tatort ist ein Mord. Und nicht alles, was offensichtlich scheint, ist die Wahrheit. Basierend auf den Erfahrungsberichten von Expertinnen und Experten des LKA Rheinland-Pfalz. Durch die fachliche Begleitung des Landeskriminalamts Rheinland-Pfalz bildet das Spiel forensische Arbeit so authentisch wie möglich ab. Erlebe Fälle, die das echte Leben schrieb: nüchtern, logisch und unnachgiebig in der Beweisführung. Finde die Spuren. Analysiere die Fakten. Enthülle die Wahrheit.35,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Practical Linux Forensics: A Guide for Digital Investigators, Fachbücher von Bruce Nikkel"Practical Linux Forensics: A Guide for Digital Investigators" ist ein umfassendes Fachbuch, das sich an forensische Ermittler richtet, die digitale Beweise auf modernen Linux-Systemen analysieren möchten. Es bietet detaillierte Anleitungen zur Untersuchung von forensischen Bildern von Linux-Systemen, die Ziel von Cyberangriffen oder Missbrauch waren. Die Leser lernen, wie sie digitale Artefakte identifizieren, logische Schlussfolgerungen ziehen und vergangene Aktivitäten rekonstruieren können. Das Buch behandelt die Funktionsweise von Linux aus der Perspektive der digitalen Forensik und bietet Techniken, die unabhängig von den verwendeten Analyseplattformen sind. Es ist eine wertvolle Ressource für alle, die in der digitalen Forensik tätig sind und sich mit Linux-Systemen auseinandersetzen.45,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
-
Wie seriös ist Network Marketing? Was haltet ihr von dem Network-System? Hat jemand schon Erfolg mit Network Marketing gehabt?
Die Seriosität von Network Marketing hängt von verschiedenen Faktoren ab. Es gibt seriöse Unternehmen, die auf ethische und transparente Weise arbeiten, aber es gibt auch schwarze Schafe in der Branche. Es ist wichtig, gründliche Recherchen anzustellen und sich über das Unternehmen und seine Produkte zu informieren, bevor man sich darauf einlässt. Es gibt Menschen, die erfolgreich im Network Marketing sind und gute Einkommen erzielen, aber es erfordert harte Arbeit, Engagement und die Fähigkeit, ein Netzwerk aufzubauen. Jeder Erfolg hängt von individuellen Faktoren ab und kann nicht verallgemeinert werden. **
-
Was möchte mein Laptop von mir, wenn die Fehlermeldung "EFI Network 0 for IPv4 boot failed" angezeigt wird?
Die Fehlermeldung "EFI Network 0 for IPv4 boot failed" bedeutet, dass der Laptop versucht hat, über das Netzwerk zu booten, aber dabei ein Problem aufgetreten ist. Möglicherweise ist die Netzwerkverbindung nicht richtig konfiguriert oder es gibt ein Problem mit dem Netzwerkboot-Protokoll. Um das Problem zu beheben, sollten Sie überprüfen, ob die Netzwerkeinstellungen korrekt sind und ob das Betriebssystem ordnungsgemäß installiert ist. **
-
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **
Ähnliche Suchbegriffe für Wireshark-for-Network-Forensics
-
Eaton Cybersecure Gigabit NETWORK-M3 Card for (NETWORK-M3)Eaton Cybersecure Gigabit NETWORK-M3 Card for UPS and PDU - Fernverwaltungsadapter - Gigabit Ethernet x 1 - für P/N: 5PX3000IRTNG2, 9PX1500RT-L, 9PX2000RT-L, 9PX2200GRT-L, 9PX3000GRT-L, 9PX3000RT-L340,45 €*Versand: 7,95 €Sichere Weiterleitung zum Anbieter
-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
-
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **
-
Wie kann man mit Wireshark Telefonate mitschneiden?
Mit Wireshark kann man Telefonate mitschneiden, indem man den Netzwerkverkehr analysiert. Dazu muss man den Netzwerkadapter auswählen, über den die Telefonate laufen, und dann die entsprechenden Filter einstellen, um nur die relevanten Datenpakete zu erfassen. Es ist jedoch wichtig zu beachten, dass das Mitschneiden von Telefonaten ohne Zustimmung aller beteiligten Parteien illegal sein kann. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.